S’ouvre dans un nouvel onglet
Gestionnaire d'identité avancé

Gérer, coordonner et contrôler les identités, les autorisations et les identifiants dans les environnements de sécurité physiques et logiques, de manière centralisée, sur une seule plateforme.

Une couche d'identité
Relie les personnes, les identités, les identifiants et les autorisations au sein de l'ensemble de votre organisation.
Physique et logique
Bâtiments, zones de sécurité, applications et systèmes informatiques, gérés de manière cohérente sur l'ensemble des sites et des systèmes.
Cycle de vie automatisé
De l'intégration à la sortie de l'entreprise, les autorisations adaptées à chaque étape.
Qu'est-ce que l'AIM ?

Gestion des identités pour les accès physiques et logiques.

AIM, abréviation de « Advanced Identity Manager », est une solution PIAM qui centralise la gestion des identités physiques et numériques. Elle relie et intègre votre environnement physique, y compris les solutions de gestion des accès et des postes de travail. Qu'il s'agisse d'intégrer de nouveaux collaborateurs, d'accorder un accès sécurisé ou de gérer les autorisations pour les visiteurs et les entreprises externes, elle simplifie la gestion de votre contrôle d'accès en automatisant les processus de validation, en standardisant les modèles d'autorisation et en gérant vos identités internes et externes au sein d'une interface conviviale.

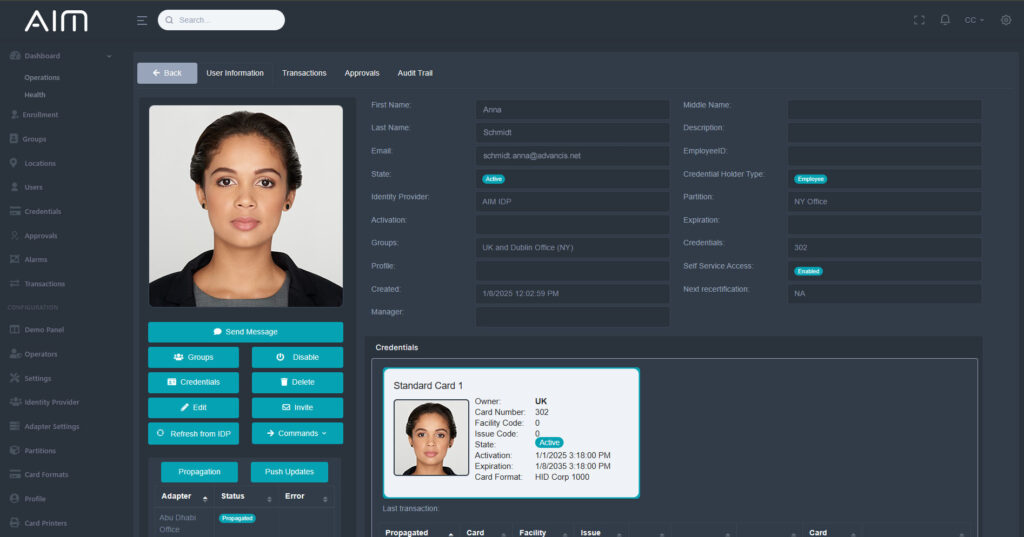
AIM web client showing an identity record with user information, credentials and propagation status across connected systems
  • Gestion centralisée des identités

    Les identités et les autorisations des collaborateurs, fournisseurs et visiteurs sont gérées sur une seule et même plateforme, sans avoir à remplacer le matériel existant.

  • Intégration transparente

    Réunit sur une seule et même plateforme votre infrastructure de sécurité existante, notamment les systèmes de contrôle d’accès, de vidéosurveillance et d’alarme.

  • Contrôle d'accès basé sur les rôles

    Évitez la dérive des privilèges en contrôlant les actions autorisées à chacun au sein d'un système en fonction de son rôle : une approche précise, sécurisée et transparente.

  • Flux de travail automatisés

    Les demandes, les autorisations et les renouvellements de certification garantissent le respect des politiques d'accès et de la gouvernance des identités, tandis que les alertes et les rapports en temps réel facilitent les audits et la conformité.

Le défi

Les entreprises sont confrontées à des systèmes fragmentés.

Les employés, les visiteurs et les prestataires externes ont besoin d'accéder aux bâtiments, aux locaux, aux applications et aux serveurs. À mesure que les entreprises se développent, leurs besoins en matière de sécurité évoluent, dépassant souvent les capacités de leurs systèmes existants. Les organisations manquent souvent de visibilité sur les utilisateurs gérés dans chaque système et sur les personnes ayant accès à quoi au sein de leur infrastructure.  Ce dont les organisations ont besoin, c’est d’un moyen centralisé de gérer les identités et les droits d’accès.

  • Processus manuels

    Les demandes transitent par e-mails, tickets et formulaires papier, ce qui entraîne une succession de transferts manuels.

  • Risques liés à la sécurité

    Les comptes orphelins et les autorisations obsolètes restent actifs bien plus longtemps qu'ils ne le devraient.

  • Manque de transparence

    Personne ne peut affirmer avec certitude qui a accès à quoi, ni pourquoi.

  • Charge administrative croissante

    Chaque modification d'identité entraîne un travail en double dans tous les systèmes concernés.

Comment fonctionne AIM ?

AIM veille à ce que la bonne personne dispose du bon accès au bon moment.

AIM s'intègre à votre infrastructure existante pour regrouper de manière centralisée les identités issues des services informatiques, des ressources humaines, des systèmes ERP ou de la gestion des visiteurs. AIM permet de coordonner et de gérer les personnes autorisées à accéder aux locaux, les modalités de vérification de leur identité et les zones auxquelles elles ont accès au sein du bâtiment : un processus unique et connecté, de l'identité à l'accès.

Sources d'identité

Les identités sont importées automatiquement depuis les systèmes que vous utilisez déjà.

  • Systèmes RH
  • ERP
  • Entra ID
  • Gestion des visiteurs
Gestionnaire d'identité avancé

Une plateforme centrale qui relie les identités, les droits d'accès et les autorisations, et qui garantit la cohérence, la transparence et la conformité aux politiques en matière d'accès physique et logique.

Gestion des identités
  • Cycle de vie de l'identitéNouveaux arrivants, transferts, départs : les autorisations suivent automatiquement la personne.
  • Gouvernance des identitésPolitiques d'accès, accès basé sur les rôles et sur les attributs, garantissant que les privilèges appropriés sont attribués à chaque identité.
  • Conscience de l'identitéUne vue centralisée et en temps réel des accès multi-systèmes et multi-services.
Qui

Identités

  • Salariés
  • Visiteurs
  • Entrepreneurs
  • Prestataires de services

…tout le monde, tant au sein de votre organisation qu’à l’extérieur.

Quoi ?

Diplômes et qualifications

  • Cartes et badges
  • Identifiants mobiles
  • Biométrie
  • Plaques d'immatriculation

…et tout autre support d’identification.

Groupes

Physique
  • Bâtiments
  • Zones de sécurité
Logique
  • Applications et services cloud
  • Bases de données

Octroyé, modifié et révoqué à partir d'un seul et même endroit.

  • Systèmes de contrôle d'accès
  • Gestion des clés
  • Systèmes et applications informatiques
Systèmes connectés

Les droits d'accès sont attribués automatiquement, et vos systèmes restent connectés grâce à des adaptateurs compatibles AIM.

Le résultat

Accès physique et logique. Gérés comme un tout.

Identités, informations d'authentification et autorisations, reliées de manière intelligente au sein d'un processus de bout en bout pour un contrôle d'accès sécurisé et efficace.

Gestion des identités

Les éléments clés de l'AIM.

Automatiser le cycle de vie des identités, garantir la gouvernance et savoir à tout moment qui dispose d'un accès : les éléments fondamentaux de la gestion des identités, intégrés à chaque déploiement AIM.

Cycle de vie de l'identité

Automatisez chaque étape de la gestion des identités. Dès qu’un rôle ou une fonction change, AIM attribue les autorisations correspondantes sur l’ensemble des systèmes connectés. Cette solution fonctionne indépendamment des fournisseurs et intègre des workflows de validation ainsi qu’une fonctionnalité en libre-service.

Le cycle de vie
  1. Intégration

    Accès dès le premier jour, activé automatiquement.

  2. Changement de poste

    Les autorisations sont liées à la personne.

  3. Départ d'un collaborateur

    Tous les droits ont été supprimés, partout.

Gouvernance des identités

Sécurité, conformité et traçabilité : AIM garantit que les droits d'accès sont conformes à la politique de l'entreprise et peuvent être vérifiés à tout moment.

Le règlement
  • RBACDroits d'accès attribués par rôle
  • ABACDroits affinés en fonction des attributs et du contexte
  • Gestion des politiquesDes règles définies une seule fois, appliquées partout
  • ValidationVérification de la conformité des devoirs aux règles
  • Renouvellement de la certificationDroits examinés et réapprouvés dans les délais prévus

Conscience de l'identité

Des rapports et des analyses exhaustifs apportent une réponse à chaque question d'audit avant même qu'elle ne soit posée, ce qui simplifie considérablement les audits et les contrôles de conformité.

La piste d'audit
  • QuiToute identité, qu'elle soit interne ou externe
  • Quoi ?Toutes les portes, toutes les voies d'accès et toutes les applications
  • PourquoiLe rôle ou la règle qui lui confère ce statut
  • CertificatLe badge, la clé ou le jeton en question
  • Approuvé parResponsable désigné, historique complet
Pourquoi AIM ?

Six raisons de centraliser.

  • Commande centralisée

    Politiques uniformes en matière d'accès physique et logique.

  • Processus automatisés

    Une réduction des tâches manuelles tout au long du cycle de vie de l'identité.

  • Transparence maximale

    Des autorisations traçables et des audits simples.

  • « Zero-Trust »

    Veillez à toujours vous authentifier et à respecter le principe du moindre privilège.

  • Intégration ouverte

    Relie les systèmes existants de sécurité, informatiques et de gestion des identités.

  • À l'épreuve du temps

    S'adapte aussi bien à une entreprise locale qu'à une organisation d'envergure mondiale.

Modèle de licence

Une seule plateforme. Quatre niveaux.

Toutes les licences AIM fonctionnent sur la même plateforme. Choisissez le niveau qui correspond à la taille de votre organisation ; le nombre d'adaptateurs et d'utilisateurs s'adapte ensuite en fonction.

  • Express

    3Adaptateurs
    3,000Identités
  • Notions de base

    5Adaptateurs
    5,000Identités
  • Professionnel

    10Adaptateurs
    25,000Identités
  • Entreprise

    Adaptateurs
    Identités
Démonstration du produit

Découvrez WinGuard et AIM en action.

Demandez une démonstration personnalisée de nos produits et découvrez comment WinGuard, AIM et AOP peuvent s'adapter à votre bâtiment et à votre infrastructure de sécurité. Vous pouvez également consulter directement nos fiches techniques, livres blancs et documentation technique.

Afficher les téléchargements
Informations personnelles
CHOISISSEZ LA DATE DE VOTRE CHOIX