Configuration centralisée, serveur de localisation et redondance améliorée des extensions, performances graphiques accrues grâce à l'extension graphique, ainsi qu'une sécurité renforcée grâce à l'architecture Zero Trust. Découvrez les nouvelles fonctionnalités de WinGuard X5 Build 7.
WinGuard X5 Build 7 : Nouvelles fonctionnalités
La version WinGuard X5 Build 7 intègre officiellement les innovations testées sur le terrain dans la version Build 6 ; la plupart des installations passeront donc directement de la version X5 Build 5 à la version X5 Build 7. Cette version met l'accent sur trois domaines : la configuration et la redondance, les performances graphiques et la cybersécurité.
Configuration centralisée et redondance améliorée
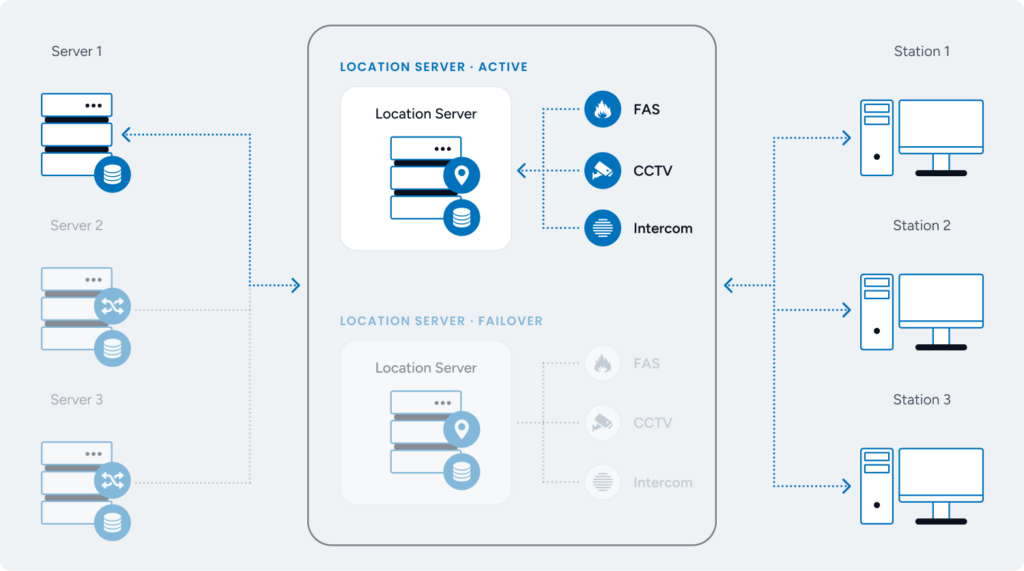
La configuration réseau de WinGuard passe d'un paramétrage local au niveau des clients à une configuration centralisée gérée par le serveur, visualisée dans une nouvelle vue topologique dotée d'une fonction de validation intégrée. Les serveurs de localisation peuvent désormais former des groupes de redondance avec basculement automatique, et la connexion principale des extensions est désormais indépendante du serveur actif, avec basculement automatique vers les stations de secours configurées.
Affichage graphique plus rapide (fonctionnalité en avant-première)
Une extension graphique activable utilise un rendu par tuiles pour accélérer le chargement et offrir une interaction plus fluide avec les graphiques volumineux sur le client de bureau, le client Web repensé et l'application mobile. Elle prend également en charge les fournisseurs de services de cartes par tuiles tels qu'Esri ArcGIS, offre la possibilité d'afficher des graphiques CAO en 3D et fonctionne en parallèle avec les graphiques existants afin d'assurer une transition en douceur.
Sécurité conforme à la loi sur la cyber-résilience
Tous les comptes WinGuard, y compris les comptes natifs, utilisent désormais une authentification par jeton : les clients ne stockent ni ne valident plus les identifiants en local, et des intégrations futures avec d'autres fournisseurs d'identité OIDC sont désormais possibles.
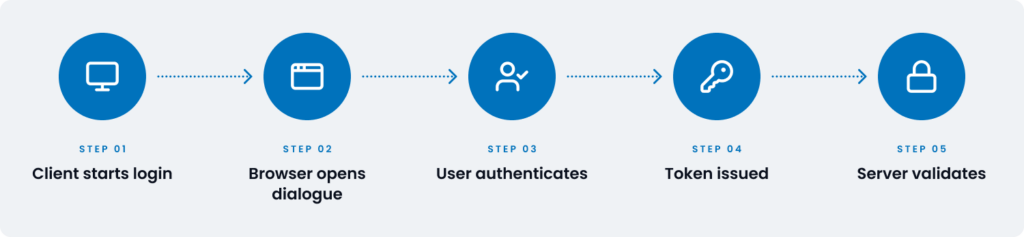
Une architecture « Zero Trust » sépare la zone de confiance (serveurs et serveurs de localisation situés dans des environnements sécurisés) de la zone de non-confiance, chaque requête étant vérifiée au niveau de la liaison montante. Les clients exposés, par exemple aux réceptions, ne répliquent que les données autorisées après s'être connectés, les chiffrent à l'aide d'une clé à usage unique et les suppriment à l'arrêt du système. Tous les nouveaux paramètres de sécurité sont réglés par défaut sur l'option la plus sécurisée, conformément à la loi sur la cyber-résilience. De plus, la version 7 a passé avec succès tous les tests d'intrusion internes et réalisés par des tiers.
Vous souhaitez découvrir ce que la version 7 peut vous apporter ? Demander une démonstration du produit
 English
 Deutsch
 Español
 Italiano
 Français