Zentrale Konfiguration, verbesserte Redundanz von Location-Servern und Extensions, schnellere Grafiken mit der Graphics-Extension und erhöhte Sicherheit dank der Zero-Trust-Architektur. Entdecken Sie die neuen Funktionen in WinGuard X5 Build 7.
WinGuard X5 Build 7: Neue Funktionen
Mit WinGuard X5 Build 7 werden die in Build 6 praxiserprobten Neuerungen offiziell veröffentlicht, sodass die meisten Installationen direkt von X5 Build 5 auf X5 Build 7 aktualisiert werden. Das Release konzentriert sich auf drei Bereiche: Konfiguration und Redundanz, Grafikleistung sowie Cybersicherheit.
Zentrale Konfiguration und verbesserte Redundanz
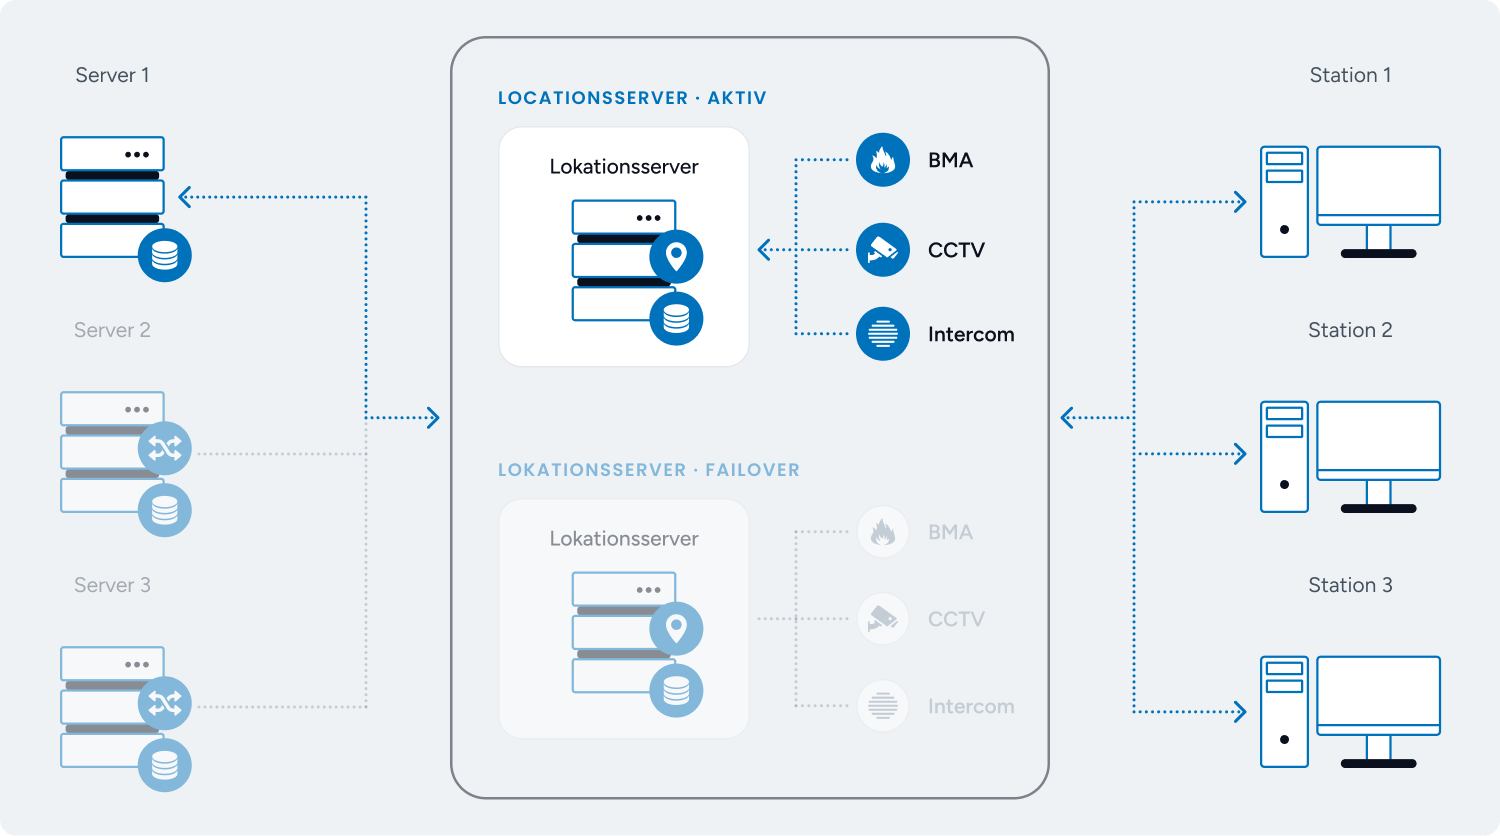
Die WinGuard-Netzwerkkonfiguration wechselt von lokalen Client-Einstellungen zu einer zentralen, serververwalteten Konfiguration, die in einer neuen Topologieansicht mit integrierter Validierung dargestellt wird. Location-Server können nun Redundanzgruppen mit automatischem Failover bilden und die Hauptverbindung von Extensions ist nun unabhängig vom aktiven Server, mit automatischem Failover auf konfigurierte Fallback-Stationen.
Schnellere Grafiken (Preview-Feature)
Eine aktivierbare Graphics-Extension nutzt kachelbasiertes Rendering für schnelleres Laden und eine flüssigere Interaktion mit großen Grafiken im Desktop-Client, im neu gestalteten Web-Client und in der mobilen App. Zusätzlich unterstützt sie Tile-Map-Service-Anbieter wie Esri ArcGIS, bietet die Möglichkeit von 3D-CAD-Grafiken und läuft parallel zur bisherigen Grafikdarstellung, um einen reibungslosen Übergang zu gewährleisten.
Sicherheit nach den Anforderungen des Cyber Resilience Act
Alle WinGuard-Konten, einschließlich nativer Konten, verwenden jetzt eine tokenbasierte Authentifizierung: Clients speichern oder validieren Anmeldedaten nicht mehr lokal, und künftige Integrationen mit weiteren OIDC-Identitätsanbietern sind möglich.
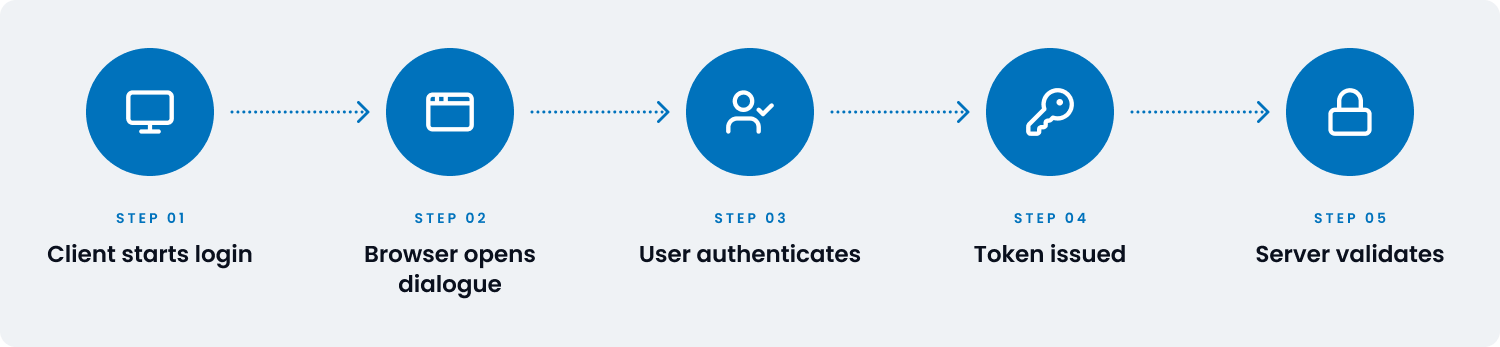
Eine Zero-Trust-Architektur trennt die Trust-Zone (Server und Location-Server in gesicherten Umgebungen) von der No-Trust-Zone, wobei jede Anfrage am Uplink überprüft wird. Exponierte Clients, beispielsweise in Empfangsbereichen, replizieren nach der Anmeldung nur autorisierte Daten, verschlüsseln diese mit einem Einmalschlüssel und löschen sie beim Herunterfahren. Alle neuen Sicherheitseinstellungen sind standardmäßig auf die sicherste Option gesetzt, gemäß den Anforderungen des Cyber Resilience Act. Darüber hinaus hat Build 7 alle internen und externen Penetrationstests erfolgreich bestanden.
Möchten Sie sehen, was Build 7 für Sie leisten kann? Fordern Sie eine Produktdemo an
 English
 Deutsch
 Español
 Italiano
 Français