Öffnet in einem neuen Tab
Zentralisieren Sie Ihr Identitätsmanagement

Identitäten, Berechtigungen und Anmeldedaten über physische und logische Sicherheitsumgebungen hinweg verwalten, koordinieren und kontrollieren, zentral, auf einer Plattform.

Eine Identitätsebene
Verbindet Personen, Identitäten, Zugangsdaten und Berechtigungen unternehmensweit und standortübergreifend.
Physisch und logisch
Gebäude, Sicherheitsbereiche, Anwendungen und IT-Systeme – einheitlich gesteuert über alle Systeme hinweg.
Automatisierter Lebenszyklus
Vom Onboarding neuer Mitarbeiter bis zum Offboarding – zu jedem Zeitpunkt die richtigen Berechtigungen und Zugriffsrechte.
Was ist AIM?

Identitätsmanagement vereinheitlichen und vereinfachen - systemübergreifend.

AIM, kurz für „Advanced Identity Manager“, ist eine PIAM-Lösung, die das physische und logische Identitätsmanagement zentralisiert. Sie vernetzt und integriert Ihre physische Umgebung, einschließlich Lösungen für das Zugangs- und Arbeitsplatzmanagement. Ob bei der Einarbeitung neuer Mitarbeiter, der Gewährung sicherer Zugänge oder der Verwaltung von Berechtigungen für Besucher und externe Unternehmen – AIM vereinfacht die Verwaltung Ihrer Zutrittskontrolle durch die Automatisierung von Genehmigungsprozessen, die Standardisierung von Berechtigungsmodellen und die Verwaltung Ihrer internen und externen Identitäten in einer benutzerfreundlichen Oberfläche.

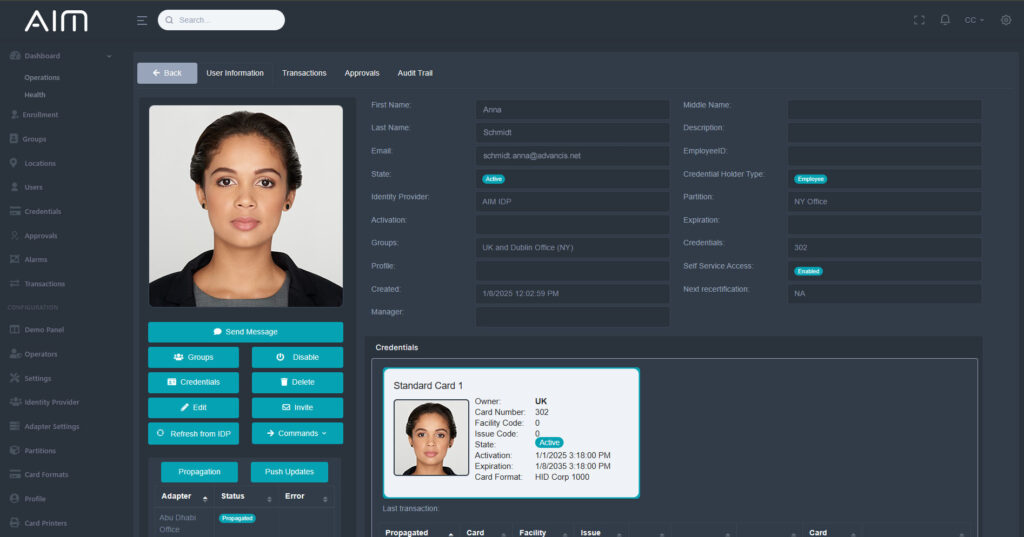
AIM web client showing an identity record with user information, credentials and propagation status across connected systems
  • Interoperabilität der Zugangskontrolle

    Identitäten und Berechtigungen für Mitarbeiter, Lieferanten und Besucher werden auf einer einzigen Plattform verwaltet, ohne dass vorhandene Hardware ausgetauscht werden muss.

  • Nahtlose Integration

    Verbindet Ihre bestehende Sicherheitsinfrastruktur – einschließlich Zutrittskontrolle, Videoüberwachung und Alarmanlagen – auf einer einzigen Plattform.

  • Rollenbasierte Zugriffskontrolle

    Verhindern Sie eine schleichende Ausweitung von Berechtigungen, indem Sie je nach Rolle steuern, wer in einem System welche Aktionen ausführen darf: präzise, sicher und transparent.

  • Automatisierte Workflows

    Anträge, Genehmigungen und Rezertifizierungen sorgen für Zugriffsrichtlinien und Identitäts-Governance, während Echtzeit-Warnmeldungen und Berichte Audits und die Einhaltung von Vorschriften unterstützen.

Die Herausforderung

Unternehmen haben mit fragmentierten Systemen zu kämpfen.

Mitarbeiter, Besucher und externe Dienstleister benötigen Zugriff auf Gebäude, Räume, Anwendungen und Server. Mit dem Wachstum von Unternehmen entwickeln sich auch deren Sicherheitsanforderungen weiter und übersteigen oft die Möglichkeiten ihrer bestehenden Systeme. Unternehmen fehlt es häufig an Transparenz darüber, welche Benutzer in welchen Systemen verwaltet werden und wer innerhalb der gesamten Infrastruktur Zugriff auf welche Ressourcen hat. Was Unternehmen benötigen, ist eine zentrale Lösung zur Verwaltung von Identitäten und Zugriffsrechten.

  • Manuelle Prozesse

    Anfragen werden per E-Mail, über Tickets und in Papierform übermittelt, was zu einer manuellen Übergabe nach der anderen führt.

  • Sicherheitsrisiken

    Verwaiste Konten und veraltete Berechtigungen bleiben noch lange aktiv, nachdem sie eigentlich schon längst hätten gelöscht werden sollen.

  • Keine Transparenz

    Niemand kann mit Sicherheit sagen, wer Zugriff auf welche Systeme oder welche Berechtigung hat und warum.

  • Steigender Verwaltungsaufwand

    Jede Änderung der Identität bedeutet doppelten Arbeitsaufwand in jedem betroffenen System.

So funktioniert AIM

AIM sorgt dafür, dass die richtige Person zur richtigen Zeit den richtigen Zugriff erhält.

AIM arbeitet mit Ihrer bestehenden Infrastruktur zusammen, um Identitäten aus den Bereichen IT, Personalwesen, ERP oder Besuchermanagement zu integrieren und zentral zusammenzuführen. AIM kann koordinieren und verwalten, wer Zugriff benötigt, wie die Identität nachgewiesen wird und wo sich die Personen innerhalb des Gebäudes bewegen dürfen: ein durchgängiger Prozess von der Identität bis zum Zugriff.

Identitätsquellen

Die Identitäten werden automatisch aus den Systemen übernommen, die Sie bereits nutzen.

  • HR-Systeme
  • ERP
  • Entra-ID
  • Besuchermanagement
Zentralisieren Sie Ihr Identitätsmanagement

Eine zentrale Plattform, die Identitäten, Berechtigungsnachweise und Zugriffsrechte miteinander verknüpft und dafür sorgt, dass der physische und logische Zugriff konsistent, transparent und richtlinienkonform bleibt.

Identitätsmanagement
  • IdentitätslebenszyklusNeue Mitarbeiter, veränderte Aufgabengebiete oder ausscheidende Mitarbeiter: Die Berechtigungen werden automatisch in allen Systemen angepasst und harmonisiert.
  • IdentitätsmanagementRollen- und attributbasierte Zugriffskontrolle für die automatische Vergabe der richtigen Berechtigungen zur richtigen Zeit.
  • IdentitätsbewusstseinEine zentralisierte Echtzeit-Übersicht über den system- und abteilungsübergreifenden Zugriff.
Wer

Identitäten

  • Mitarbeitende
  • Besucher
  • Auftragnehmer
  • Dienstleister

…alle innerhalb und außerhalb Ihrer Organisation.

Was

Qualifikationen

  • Karten & Ausweise
  • Mobile Zugangsdaten
  • Biometrie
  • Kfz-Kennzeichen

…sowie alle sonstigen Identifikationsnachweise.

Wo

Gruppen

Physikalisch
  • Gebäude
  • Sicherheitsbereiche
Logisch
  • Software & Cloud-Dienste
  • Server & Laufwerke

Erteilt, geändert und widerrufen – alles an einem Ort.

  • Zutrittskontrollsysteme
  • Schlüsselverwaltung
  • IT-Systeme und -Anwendungen
Verbundene Systeme

Zugriffsrechte werden automatisch vergeben, und Ihre Systeme bleiben über AIM-fähige Adapter miteinander verbunden.

Das Ergebnis

Physischer und logischer Zugriff. Aus einer Hand zentral verwaltet.

Identitäten, Zugangsdaten und Berechtigungen, intelligent zu einem durchgängigen Prozess verknüpft, für eine sicheres, effizientes und zentralisiertes Identitätsmanagement.

Identitätsmanagement

Die Kernelemente von AIM.

Den Identitätslebenszyklus automatisieren, Governance durchsetzen und stets den Überblick darüber behalten, wer Zugriff hat: Die Kernelemente des Identitätsmanagements sind in jeder AIM-Bereitstellung integriert.

Identitätslebenszyklus

Automatisieren Sie jeden Schritt der Identitätsverwaltung. Sobald sich eine Rolle oder Funktion ändert, weist AIM entsprechende Berechtigungen in allen verbundenen Systemen zu. Das System arbeitet herstellerunabhängig und verfügt über integrierte Genehmigungsworkflows sowie Self-Service-Funktionen.

Der Lebenszyklus
  1. Einarbeitung

    Zugriff ab dem ersten Tag, automatisch bereitgestellt.

  2. Rollenwechsel

    Berechtigungen gelten für die jeweilige Person.

  3. Austritt

    Jedes Recht wurde überall entzogen.

Identitätsmanagement

Sicherheit, Compliance und Nachvollziehbarkeit: AIM stellt sicher, dass die Zugriffsrechte den Unternehmensrichtlinien entsprechen und jederzeit nachprüfbar sind.

Das Regelwerk
  • RBACNach Rolle zugewiesene Zugriffsrechte ("Role-based access control")
  • ABACDurch Attribute präzisierte Rechte ("Attribute-based access control ")
  • RichtlinienverwaltungRegeln einmal definieren, überall durchsetzen
  • ValidierungAufgaben wurden anhand der Regeln überprüft
  • RezertifizierungRechte wurden termingerecht überprüft und erneut genehmigt

Identitätsbewusstsein

Umfassende Berichte und Analysen beantworten jede Prüfungsfrage, noch bevor sie gestellt wird, und vereinfachen so Prüfungen und Compliance-Überprüfungen erheblich.

Der Prüfpfad
  • WerJede Identität, ob innerlich oder äußerlich
  • WasJede Tür, jede Zufahrt und jede Anwendung
  • WarumDie Rolle oder Regel, die dies vorsieht
  • ZugangsdatenDas jeweilige Abzeichen, der Schlüssel oder der Chip
  • Genehmigt vonBenannter Genehmiger, vollständiger Verlauf
Warum AIM?

Sechs Gründe für eine Zentralisierung.

  • Zentrale Steuerung

    Einheitliche Richtlinien für den physischen und logischen Zugriff.

  • Automatisierte Prozesse

    Weniger manueller Aufwand über den gesamten Identitätslebenszyklus hinweg.

  • Maximale Transparenz

    Nachverfolgbare Berechtigungen und unkomplizierte Prüfungen.

  • Zero-Trust

    Führen Sie stets eine Authentifizierung durch und wenden Sie das Prinzip der geringsten Berechtigungen an.

  • Offene Integration

    Verbindet bestehende Sicherheits-, IT- und Identitätssysteme miteinander.

  • Zukunftssicher

    Lässt sich von einem einzelnen Standort bis hin zu einer globalen Organisation skalieren.

Lizenzmodell

Eine Plattform. Vier Grundsysteme.

Jede AIM-Lizenz läuft auf derselben Plattform. Wählen Sie das Lizenzmodell aus, das der Größe Ihrer Organisation entspricht; Adapter und Benutzer lassen sich von dort aus nach oben skalieren.

  • Express

    3Schnittstellen
    3,000Identitäten
  • Basic

    5Schnittstellen
    5,000Identitäten
  • Professional

    10Schnittstellen
    25,000Identitäten
  • Enterprise

    Schnittstellen
    Identitäten
Produktdemo

Sehen Sie sich WinGuard und AIM in Aktion an.

Fordern Sie Ihre persönliche Produktdemo an und erfahren Sie, wie WinGuard, AIM und AOP für Ihre Gebäude- und Sicherheitsinfrastruktur eingesetzt werden können. Oder sehen Sie sich direkt unsere Datenblätter und technische Dokumentationen an.

Downloads anzeigen
Persönliche Angaben
WÄHLEN SIE IHREN WUNSCHTERMIN AUS