S’ouvre dans un nouvel onglet
Solution sectorielle

Infrastructures essentielles.

Protéger les services essentiels et permettre une intervention coordonnée grâce à WinGuard, la plateforme d'intégration ouverte dédiée à l'exploitation des infrastructures critiques.

Le défi

Les risques augmentent.
La réglementation se durcit.

Les exploitants d’infrastructures critiques doivent garantir la disponibilité des services essentiels tout en protégeant les personnes, les installations et les processus opérationnels contre les attaques physiques, les défaillances techniques et les incidents de sécurité. Les technologies de détection d'incendie, de protection périmétrique, de vidéosurveillance, de contrôle d'accès, de gestion des systèmes du bâtiment et de gestion des incidents doivent interagir de manière fiable. Les équipes des salles de contrôle doivent identifier rapidement les événements critiques, conserver une vue d'ensemble complète de la situation opérationnelle et coordonner une réponse sécurisée sans être submergées par des notifications de routine ou de fausses alarmes.

  • Continuité du service

    Les défaillances ou les incidents de sécurité doivent être maîtrisés avant qu'ils ne perturbent les services dont dépendent les collectivités et les organisations.

  • Protection physique et technique

    Les systèmes de périmètre, d'accès, de vidéosurveillance, de détection d'incendie, de gestion des bâtiments et de communication doivent s'inscrire dans une stratégie de sécurité coordonnée.

  • Effacer les priorités des événements

    Les opérateurs doivent distinguer les alarmes critiques des fausses alarmes, des messages de maintenance et des notifications de routine du système.

  • Des processus traçables et adaptables

    Les mesures de sécurité doivent rester documentées, évolutives et flexibles à mesure que les risques, les réglementations et les exigences opérationnelles évoluent.

La plateforme

Tout en un coup d’œil.

WinGuard intègre les systèmes de sécurité, de gestion des bâtiments, de communication et d'information au sein d'une interface d'exploitation unifiée. Les opérateurs reçoivent les informations pertinentes pour chaque événement, peuvent contrôler les technologies connectées et suivre les procédures définies depuis un environnement homogène. La présentation intelligente des événements contribue à réduire la surcharge d’informations, tandis que des interfaces ouvertes permettent de connecter des systèmes tiers et des systèmes de gestion des incidents. La plateforme peut être configurée et étendue à mesure que les sites, les réglementations et les exigences opérationnelles évoluent.

  • Intégrations indépendantes des fournisseurs
  • Traitement des événements par ordre de priorité
  • Commande unifiée
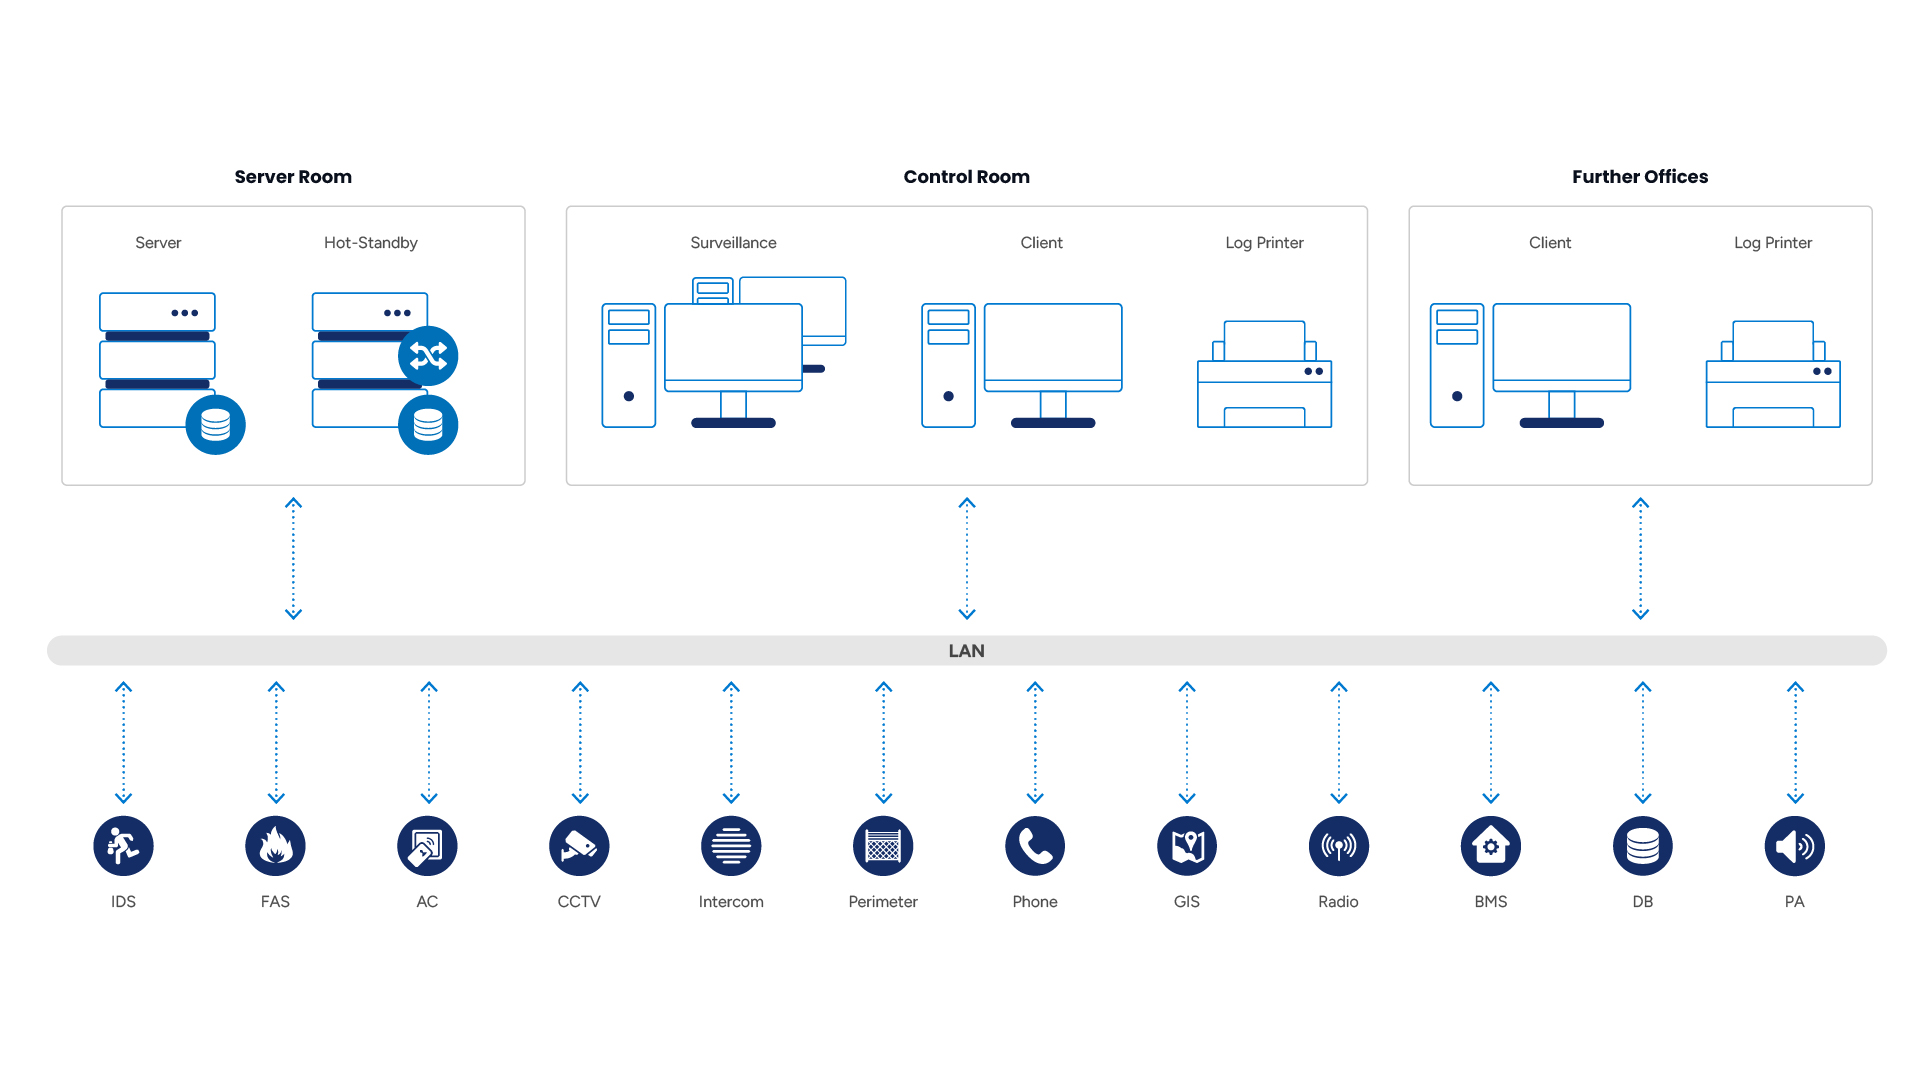
System architecture for energy operators: server, hot-standby, surveillance, client, video wall and mobile workstations connected over LAN; integrated subsystems include fire alarm (FAS), intrusion (IDS), CCTV, access control (AC), radio, public address (PA), perimeter and IoT
Architecture du système
Scénarios et solutions

Les situations que WinGuard gère.

01 / 04

Réagir à un incident de sécurité physique avant que les services ne soient perturbés.

Une tentative d'intrusion, une alarme de périmètre ou un accès non autorisé peut menacer des installations et des processus qui doivent rester disponibles en permanence. Les opérateurs doivent savoir où l'incident se produit, quels systèmes ont été déclenchés et quelles mesures s'imposent, sans avoir à passer d'une application à l'autre.

WinGuard regroupe les alarmes et les informations associées provenant des systèmes de sécurité connectés au sein d'une vue opérationnelle unique. Les opérateurs peuvent ainsi évaluer la situation, piloter les technologies concernées et suivre les procédures d'intervention définies. En centralisant toutes les informations disponibles, la plateforme permet une réponse plus rapide et plus cohérente face aux menaces physiques.

02 / 04

Distinguer les alarmes critiques des messages système courants.

Les environnements d'infrastructures critiques génèrent d'importants volumes d'alarmes, de pannes, de notifications de maintenance et de messages de routine. Lorsque chaque notification cherche à attirer l'attention, les événements importants peuvent être plus difficiles à identifier et les opérateurs risquent de perdre un temps précieux.

WinGuard présente les informations pertinentes dans une interface unifiée et prend en charge le traitement structuré des événements en fonction du type et de la priorité du message. Cela permet aux équipes de la salle de contrôle de distinguer les incidents urgents des fausses alarmes et des notifications opérationnelles quotidiennes, de se concentrer sur les événements qui nécessitent une intervention et de les traiter conformément aux procédures définies.

03 / 04

Coordination des interventions d'urgence grâce à une vision commune de la situation.

Lors d'un incident grave, les équipes internes et les services d'urgence ont besoin d'informations coordonnées et d'actions clairement définies. L'existence de systèmes distincts peut compliquer le maintien d'une vision opérationnelle commune et la mobilisation rapide des ressources appropriées.

WinGuard relie les technologies de sécurité à des systèmes de gestion des incidents de niveau supérieur grâce à des interfaces ouvertes. Les opérateurs peuvent ainsi évaluer la situation et faciliter une intervention coordonnée. La gestion centralisée des événements et les procédures documentées garantissent des actions rapides, cohérentes et traçables.

04 / 04
Cas d'utilisation associé

Harmonisation des modalités d'accès pour les salariés et les prestataires.

Les exploitants d'infrastructures critiques gèrent leurs employés, sous-traitants, prestataires de services et visiteurs dans des sites équipés de différents systèmes de contrôle d'accès et de gestion des visiteurs. L'enregistrement manuel peut nuire à la visibilité, alourdir la charge administrative et entraîner le maintien d'autorisations obsolètes.

AIM offre une couche centrale pour la gestion des identités et l’autorisation au sein des systèmes existants. Les processus automatisés de gestion des arrivées, des mutations et des départs permettent de maintenir les autorisations en adéquation avec les rôles actuels, tandis que des workflows contrôlés prennent en charge les accès temporaires et ceux des tiers. La visibilité centralisée améliore la supervision des zones sensibles et facilite l’application de politiques cohérentes sans nécessiter le remplacement de l’infrastructure en place.

En savoir plus sur AIM